Für Geschäftsleitungen und IT-Leitungen im Mittelstand
Wie viel KI-Regulierung, Informationssicherheit, Notfallvorsorge und Validierung ist genug?
Wir klären mit Ihnen, welche Pflichten aus NIS-2, EU AI Act und Kundenanforderungen wirklich gelten und was entfallen kann. Daraus entsteht ein System, das zu Ihrem Betrieb passt.
30 Minuten, vertraulich, unverbindlich
Höchstens fünf Fragen, ohne Anmeldung
Worum es geht
Ein Systemstatt drei Projekte.
NIS-2, ISO/IEC 27001 und der EU AI Act überschneiden sich stark, etwa beim Inventar Ihrer Systeme, bei der Risikobewertung, klaren Zuständigkeiten und Nachweisen. Diese Grundlage entsteht einmal und trägt jede dieser Anforderungen. So vermeiden Sie doppelte Arbeit, und jede Prüfung greift auf denselben Stand zu. In der regulierten Produktion kommt die Validierung hinzu. Alles beruht auf anerkannten Normen und Standards, ohne dass Sie diese selbst studieren müssen.
Was bei der Geschäftsleitung bleibt.
Ob Informationssicherheit, Notfallvorsorge oder KI: ISO/IEC 27001, ISO 22301 und ISO/IEC 42001 erwarten von der Leitung dasselbe. Wer unter NIS-2 fällt, hat diese Aufgaben nach § 38 BSIG ohnehin. Die Arbeit lässt sich übertragen, die Verantwortung nicht.
Was NIS-2 der Geschäftsleitung vorschreibt
- 01 · Umsetzen
Richtung und Mittel vorgeben
Die Leitung legt Leitlinie und Ziele fest, verankert die Anforderungen in den Abläufen und stellt die nötigen Mittel bereit. Wir empfehlen, dort zu beginnen, wo ein Ausfall Ihr Geschäft am stärksten trifft.
ISO/IEC 27001, ISO 22301 und ISO/IEC 42001, jeweils Abschnitt 5.1
- 02 · Überwachen
Wirksamkeit bewerten
Die Leitung bewertet in geplanten Abständen, ob das Managementsystem geeignet, angemessen und wirksam ist. Wir empfehlen dafür feste Berichtswege, wenige Kennzahlen und einen Termin im Quartal.
ISO/IEC 27001, ISO 22301 und ISO/IEC 42001, jeweils Abschnitt 9.3
- 03 · Lernen
Kompetenz sichern
Wer im Managementsystem mitwirkt, braucht die nötige Kompetenz, und die Organisation sorgt dafür. Wir empfehlen, die Leitung selbst einzubeziehen, mit einem festen Termin und einem Nachweis über jede Teilnahme.
ISO/IEC 27001, ISO 22301 und ISO/IEC 42001, jeweils Abschnitt 7.2
Themen
Lieferfähig bleiben, nicht nur prüffähig.
Die Arbeit dient Ihrem Unternehmen, damit Sie die Chancen von KI nutzen, geschützt bleiben und lieferfähig sind, wenn es darauf ankommt.
KI‑Management
KI nutzen, ohne die Kontrolle zu verlieren.
Sie wollen die Vorteile von KI im Werk und im Büro. Dafür müssen Sie wissen, welche KI läuft, was sie entscheidet und wo die Grenze liegt. Dann werden neue Anwendungen schneller freigegeben, nicht langsamer.
Typischer EinstiegZum ThemaInformationssicherheit
Schützen, wovon Ihr Geschäft lebt.
Rezepturen, Anlagen, Kundendaten, Ihr Ruf. Ein Angriff trifft nicht die IT, er trifft Ihre Lieferfähigkeit. Ihre Schutzmaßnahmen setzen dort an, wo der Schaden am größten wäre.
Zum ThemaBetriebskontinuität
Lieferfähig bleiben, wenn etwas ausfällt.
Ob Angriff, Stromausfall oder ein fehlender Lieferant: Entscheidend ist, wie schnell Sie wieder liefern. Vorher ist geklärt, wie lange ein Ausfall tragbar ist, wer in der Pflicht ist und wie der Betrieb geordnet wieder anläuft.
Typischer EinstiegZum ThemaValidierung
Neue Systeme geordnet in Betrieb.
Validierung soll Qualität sichern, nicht Projekte bremsen. Mit einem Umfang, der zum Risiko passt, gehen Systeme geordnet und nachvollziehbar in Betrieb und bleiben inspektionsfest. Auf Wunsch auch mit Projektleitung auf Zeit.
Typischer EinstiegZum Thema
Gemeinsam starten, wo es zählt.
Am Anfang steht die Frage, die Sie gerade am meisten beschäftigt. Daraus wird ein erster Schritt mit klarem Umfang und messbarem Ergebnis, und von dort gehen wir den Weg gemeinsam weiter, so weit Sie es brauchen.
EU AI Act
KI-Einstufung
Wenn KI schon im Einsatz ist und offen ist, welche Pflichten daraus folgen.
Sie erhalten
- Einstufungsgutachten je KI-System: verboten, hochriskant, mit Transparenzpflichten oder nur mit der Pflicht zur KI-Kompetenz
- Pflichtenliste je System, passend zu Ihrer Rolle als Anbieter oder Betreiber
- Konzept, wie Ihre Beschäftigten den sicheren Umgang mit KI lernen
Damit können Sie KI weiter nutzen, neue Anwendungen geordnet freigeben und Kunden wie Prüfern belastbar Auskunft geben.
KI-Einstufung besprechenISO/IEC 42001
Reifegrad-Check ISO/IEC 42001
Wenn Kunden oder die Konzernmutter wissen wollen, wie Sie KI steuern.
Sie erhalten
- Abgleich mit allen Anforderungen und Maßnahmen der Norm
- Die wichtigsten Lücken in Reihenfolge, mit Aufwand und Nutzen
Damit können Sie gezielt nur das aufbauen, was fehlt, statt ein Großprojekt zu starten.
Reifegrad-Check besprechenNIS-2 · BSI-Gesetz
NIS-2-Klarheit
Wenn unklar ist, ob NIS-2 Sie trifft und was das für die Geschäftsleitung heißt.
Sie erhalten
- Betroffenheitsfeststellung je Gesellschaft
- Übersicht der Pflichten zu Risikomanagement, Meldewegen und Geschäftsleitung
- Registrierungs- und Meldeweg
Damit können Sie die Frage schnell klären: mit einer begründeten Entwarnung oder einem klaren Plan für Ihre Pflichten.
NIS-2-Klarheit besprechenISO/IEC 27001 · IEC 62443
Sicherheits-Lagebild
Wenn ein Kunde Nachweise verlangt oder ein Audit ansteht und die Zeit drängt.
Sie erhalten
- Wo Ihre Informationssicherheit heute steht, gemessen an der Norm
- Entwurf der Übersicht, welche Maßnahmen für Sie gelten und warum
- Blick auf die Netze der Produktion und ihre Übergänge zur Büro-IT
- Priorisierter Maßnahmenplan
Damit können Sie den Auftrag halten und Ihre Maßnahmen dort ansetzen, wo der Schaden am größten wäre.
Sicherheits-Lagebild besprechenBSI-Standard 200-4 · ISO 22301
Notfall-Check
Wenn niemand sicher sagen kann, wie lange die Produktion ohne ERP oder Leitsystem läuft.
Sie erhalten
- Analyse der kritischen Prozesse: wie lange ein Ausfall tragbar ist und wie viel Datenverlust verkraftbar
- Abhängigkeiten zwischen Produktion, IT und ERP
- Einstieg in eine geordnete Notfallvorsorge mit den kritischen Lücken
Damit können Sie lieferfähig bleiben, wenn etwas ausfällt, weil geklärt ist, wie lange ein Ausfall tragbar ist, wer in der Pflicht ist und wie der Betrieb geordnet wieder anläuft.
Notfall-Check besprechenGAMP 5 · EU GMP Annex 11
Validierungs-Check
Wenn ein System in Betrieb gehen soll und die Validierung über den Kopf zu wachsen droht.
Sie erhalten
- Einordnung der Systeme nach Art und Kritikalität
- Risikobasierter Validierungsumfang je System
- Plan für Tests, Nachweise und Freigabe
Damit können Sie Systeme geordnet und nachvollziehbar in Betrieb nehmen, mit einem Umfang, der zum Risiko passt.
Validierungs-Check besprechen
Für längere Begleitung gibt es Mandate auf Zeit
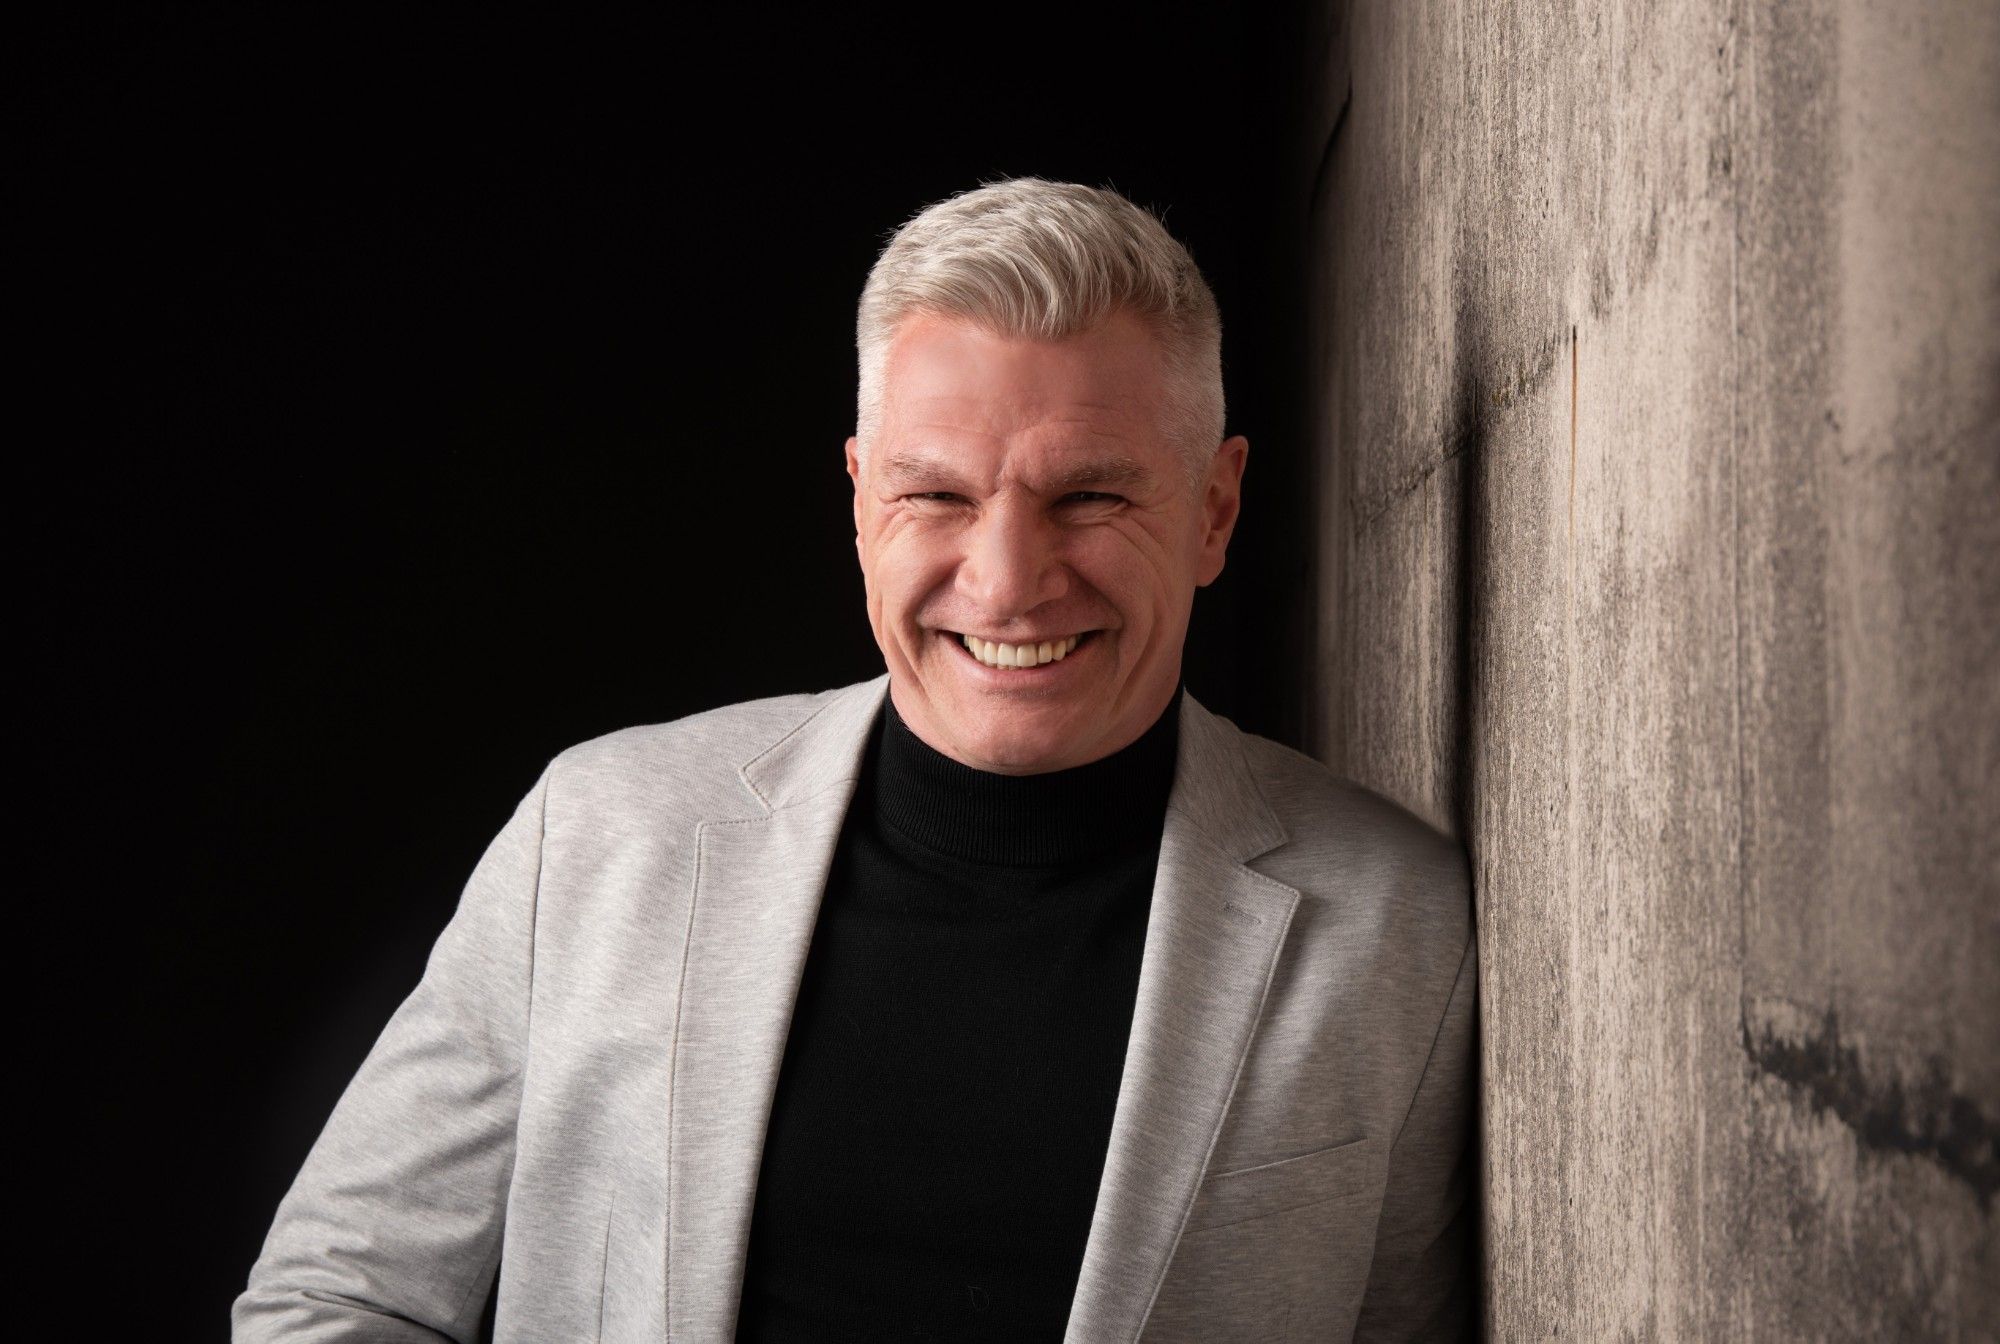
Gründerprofil
Sascha Geeren
Gründer und Inhaber von GEEREN AI SYSTEMS
Ich komme aus der regulierten Pharmaproduktion, wo jede Änderung an einem System einer Prüfung standhalten muss. Diese Erfahrung bringe ich heute in KI, Informationssicherheit und Betriebskontinuität ein, gemeinsam mit den Menschen, die das System im Alltag tragen.
- Herkunft
- 15 Jahre regulierte Life-Science-Produktion bei Bayer, mit Validierung, MES, Automatisierung und Transformation.
- Schwerpunkt
- KI-Managementsysteme nach ISO/IEC 42001, integriert mit Informationssicherheit, Betriebskontinuität und Validierung.
- Arbeitsweise
- Produktion, IT, Qualität und Betriebsrat an einem Tisch, von Anfang an. So werden Regeln vereinbart, die im Alltag halten, statt nach dem Audit in der Schublade zu landen.
- Einsatz
- Von Gladbeck aus in der Region Rhein-Ruhr, in NRW und im DACH-Raum, vor Ort und remote.
Qualifikationen
- ISO/IEC 27001 Lead Auditor
- ISO/IEC 42001 Lead Implementer
- BSI IT-Grundschutz-Praktiker
- BSI BCM-Praktiker
- Computervalidierung nach GAMP 5
Nicht mehr Papier, sondern Entscheidungen, die sich begründen lassen.
Vorgehen
Fünf Schritte, an einem Beispiel gezeigt.
Ob Kundennachweis, KI im Werk, Notfallplan oder validiertes System, eine belastbare Einstufung zeigt, wo sich der Aufwand lohnt. Ein durchgängiges Vorgehen in fünf Schritten, gezeigt an einem typischen Beispiel.
Durchgängiges Beispiel, KI-Sichtprüfung
- 01
Überblick schaffen
Wir klären, welche Systeme, Prozesse und Standorte dazugehören und welche Rolle Ihr Unternehmen dabei hat.
Eine KI-Kamera prüft an der Verpackungslinie eines Lebensmittelherstellers Etiketten und sortiert aus, freigeben darf sie nichts.
- 02
Einstufen
Eine begründete Einstufung zeigt, wo weniger genügt und wo sich der Aufwand wirklich lohnt.
Kein Hochrisiko-System nach EU AI Act, wohl aber Maßnahmen zur KI-Kompetenz der Bediener.
- 03
Pflichten ableiten
Daraus entsteht eine priorisierte Liste, was Pflicht ist, was sinnvoll ist und was mit Begründung entfällt.
Pflicht aus dem AI Act: Maßnahmen zur KI-Kompetenz. Pflicht aus dem HACCP-Konzept: eine Regel für Modellupdates. Die Pflichten für Hochrisiko-Systeme entfallen.
- 04
Umsetzen und belegen
Maßnahmen werden umgesetzt und so dokumentiert, dass Sie jederzeit sehen, was wirkt.
Einstufungsvermerk, Schulungsnachweise, Testprotokoll zur Erkennungsrate und Freigabe durch die Produktionsleitung.
- 05
Kontinuierlich verbessern
Änderungen werden bewertet, bevor sie wirken, und die Nachweise entstehen im laufenden Betrieb.
Ein Modellupdate des Herstellers löst eine Änderungsbewertung aus, die Einstufung wird jährlich überprüft.
Gespräch
Wie viel ist genug?Finden wir es in 30 Minuten heraus.
Ein vertrauliches Gespräch, kein Verkaufstermin. Sie schildern Ihre Lage, wir ordnen sie gemeinsam ein. Danach wissen Sie, was zuerst zählt und was warten kann.
Vertraulich und unverbindlich.
Was Sie mitnehmen
- Eine erste Einordnung Ihrer Lage, offen und verständlich.
- Was Sie zurückstellen oder weglassen können.
- Einen Vorschlag für den nächsten Schritt, wenn Sie das möchten.
So laufen die 30 Minuten
- Ankommen3 Min.
- Ihre Lage9 Min.
- Vertiefen8 Min.
- Einordnen5 Min.
- Nächster Schritt5 Min.
30 Min.